Certificados SSL/TLS de 100 dias: o que a sua empresa deve preparar antes de março de 2027
4 de novembro de 2026 | Jordi Genescà Prat
Certificados SSLCertGuardian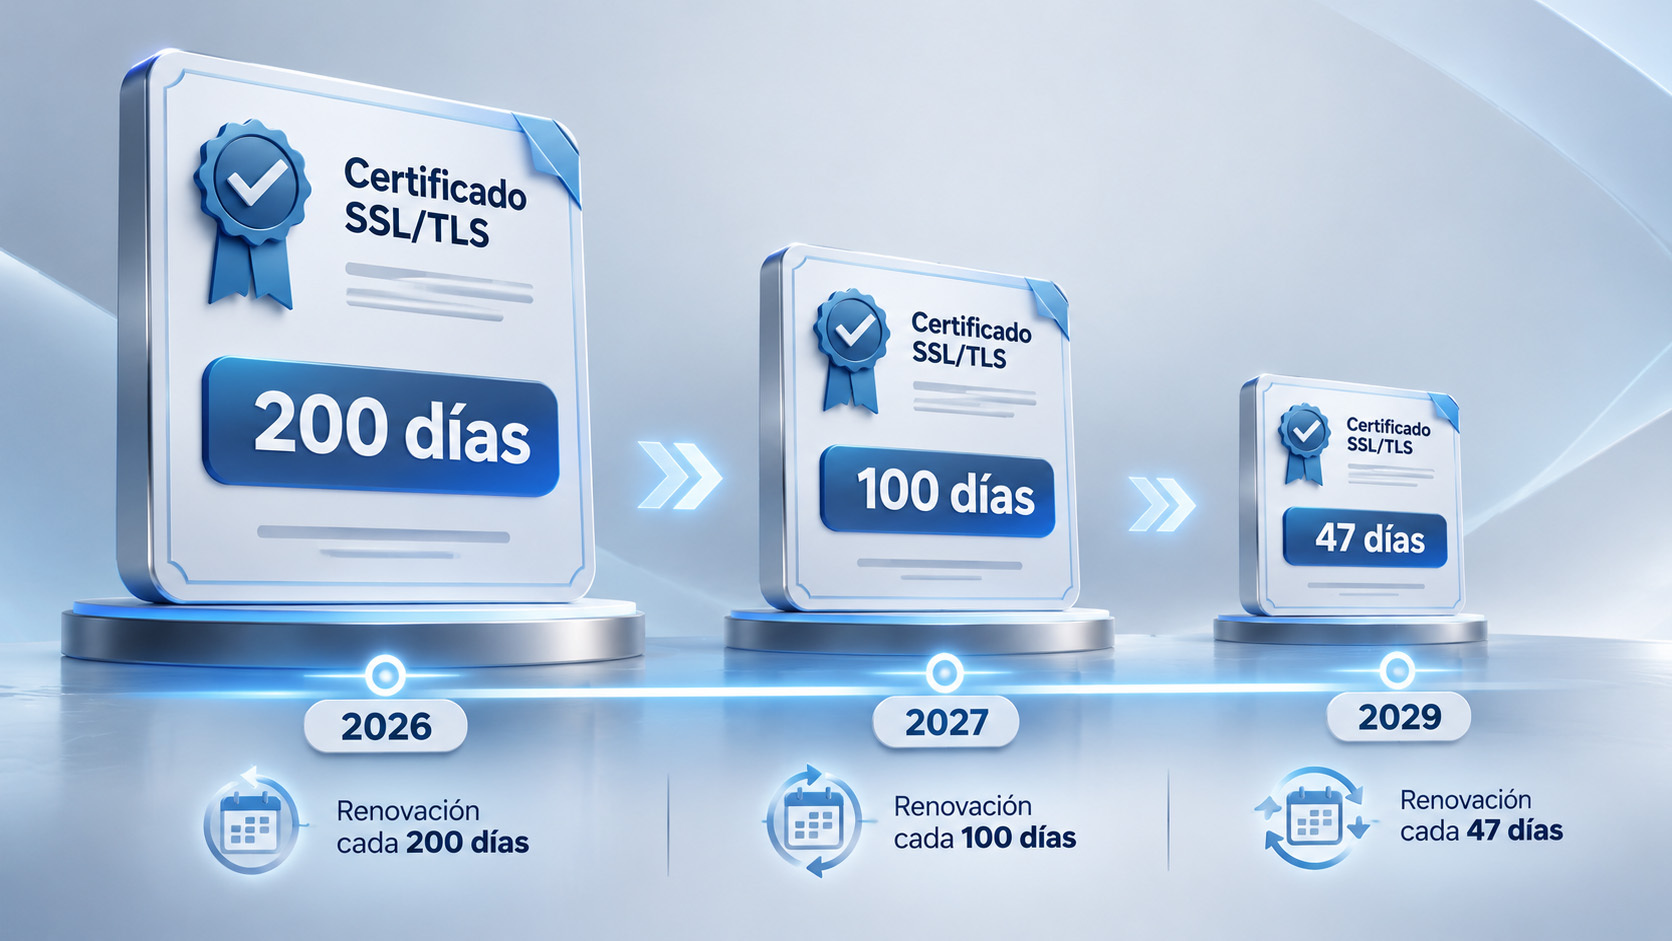
A redução da vida útil dos certificados SSL/TLS já não é uma mudança futura.
Desde 15 de março de 2026, os certificados TLS públicos podem ter uma validade máxima de 200 dias. E a próxima mudança chegará em breve: a partir de 15 de março de 2027, a validade máxima será reduzida para 100 dias. Mais tarde, em março de 2029, o limite voltará a descer, desta vez para 47 dias.
Para as empresas, isto significa mais do que simplesmente renovar certificados com maior frequência.
Significa rever como são identificados, quem os gere, como são validados os domínios, onde estão instalados e que processos ainda dependem de lembretes, folhas de cálculo ou intervenções manuais.
O objetivo não deve ser chegar a março de 2027 e começar então a renovar automaticamente.
Deve ser aproveitar os próximos meses para perceber se o atual modelo de gestão continuará a funcionar quando os ciclos forem muito mais curtos.
Passar de 200 para 100 dias muda o ritmo de trabalho
Um certificado com uma validade máxima de 100 dias obriga a repetir o ciclo de emissão e renovação com muito mais frequência.
Em termos práticos, já não estamos a falar de uma tarefa que pode surgir uma ou duas vezes por ano.
Cada certificado terá de ser renovado várias vezes durante esse mesmo período.
E quando uma empresa gere diferentes domínios, subdomínios, aplicações, APIs, servidores ou serviços internos, esse aumento de frequência multiplica-se rapidamente.
O problema não está necessariamente em renovar um certificado.
O problema está em repetir corretamente todo o processo dezenas ou centenas de vezes: solicitá-lo, concluir as validações necessárias, emiti-lo, instalá-lo onde for necessário, verificar se funciona e manter a rastreabilidade do que foi feito.
Com ciclos mais curtos, qualquer ineficiência que hoje seja gerível começa a repetir-se com muito mais frequência.
O primeiro passo deve ser saber que certificados existem
Antes de pensar em automatizar, convém responder a uma pergunta aparentemente simples:
Sabemos exatamente que certificados SSL/TLS utiliza a empresa?
Em organizações pequenas, a resposta pode parecer evidente.
Mas, à medida que a infraestrutura cresce, é frequente surgirem certificados associados a diferentes websites, aplicações, APIs, balanceadores, ambientes cloud, servidores internos ou serviços geridos por fornecedores externos.
Alguns podem estar perfeitamente documentados. Outros podem depender do conhecimento de uma pessoa específica.
E é possível que outros tenham sido instalados há meses sem terem sido incluídos em nenhum inventário centralizado.
A redução da vida útil dos certificados aumenta a importância de dispor desse inventário.
Não basta conhecer os principais certificados do website corporativo. Convém também identificar onde estão instalados, que domínios protegem, que autoridade certificadora os emitiu, quando expiram e que serviço pode ser afetado caso não sejam renovados corretamente.
Um certificado que não está localizado dificilmente pode ser gerido de forma eficiente.
Os processos manuais que hoje funcionam devem ser revistos agora
Quando uma empresa gere poucos certificados e a sua infraestrutura muda pouco, um lembrete no calendário, uma folha de cálculo ou até uma renovação totalmente manual podem continuar a ser soluções válidas.
O problema surge quando esses mesmos procedimentos, que até agora podiam ser executados de forma pontual e relativamente controlada, têm de ser repetidos de poucos em poucos meses para um número crescente de certificados e em infraestruturas cada vez mais complexas.
À medida que aumenta a frequência das renovações, aumenta também a dependência de que cada passo seja executado corretamente e no momento certo. Um processo que funciona quando depende de poucas intervenções por ano pode deixar de ser sustentável quando exige uma atenção muito mais frequente, sobretudo se envolver várias pessoas, departamentos ou fornecedores.
Por isso, antes da entrada em vigor dos certificados de 100 dias, convém rever como responderia o processo atual perante situações habituais como estas:
- O que acontece se a pessoa responsável estiver de férias?
- Quem confirma que o certificado foi instalado corretamente em todos os servidores?
- O que acontece se uma renovação exigir uma validação que ninguém tinha previsto?
- Existe algum sistema que avise se o novo certificado não tiver sido implementado num dos ambientes?
- Fica registado quando a alteração foi efetuada?
A redução da validade não torna automaticamente incorretos todos os processos manuais, uma vez que, em determinados ambientes, podem continuar a ser perfeitamente razoáveis. No entanto, obriga a avaliar se esses processos continuarão a ser sustentáveis quando tiverem de ser executados com muito maior frequência e com menos margem para reagir a um erro ou incidente.
As validações de domínio também entram no novo ritmo
A redução para 100 dias não afeta apenas o período máximo de validade do certificado.
A partir de 15 de março de 2027, o período máximo durante o qual uma autoridade certificadora poderá reutilizar uma validação anterior de domínio ou endereço IP também será de 100 dias. Em março de 2029, esse período será ainda mais reduzido, para 10 dias.
Este ponto é especialmente importante porque a renovação de um certificado nem sempre consiste apenas em gerar um novo.
Dependendo do processo e da autoridade certificadora, poderá ser necessário voltar a demonstrar o controlo sobre o domínio.
Por isso, convém rever como estas validações são atualmente realizadas.
Se dependerem de emails enviados para determinadas contas, alterações manuais de DNS ou intervenções de diferentes departamentos, o aumento da sua frequência pode acrescentar fricção ao processo.
Os mecanismos automatizados de validação de domínio tornam-se aqui muito mais relevantes.
Não só reduzem o trabalho repetitivo, como também diminuem o número de passos manuais que podem atrasar uma renovação.
A documentação passa de recomendável a muito mais importante
As infraestruturas mudam. São incorporados novos serviços, substituem-se servidores, surgem novos domínios e mudam os fornecedores.
Se a documentação não evoluir ao mesmo ritmo, o inventário de certificados acaba por ficar desatualizado.
Com renovações mais frequentes, trabalhar com informação incompleta representa um risco maior.
A documentação deve permitir saber, pelo menos:
- que certificados estão ativos;
- que domínios e serviços protegem;
- onde estão instalados;
- quem é responsável por eles;
- como são efetuadas as validações;
- como são renovados;
- como são implementados;
- que dependências existem;
- que procedimento deve ser seguido se algo falhar.
Não é necessário transformar cada renovação num processo burocrático.
Muito pelo contrário.
Uma documentação clara permite reduzir dependências individuais e facilita a execução consistente dos processos.
A automatização deve ser considerada antes de se tornar imprescindível
A redução progressiva da vida útil dos certificados está a empurrar a gestão SSL/TLS para modelos cada vez mais automatizados.
Isto significa que a maioria das empresas precisa de implementar rapidamente um modelo automatizado.
Convém identificar que tarefas repetitivas podem ser automatizadas.
A renovação é apenas uma delas.
Também podem ser automatizados a descoberta de certificados, as validações, a emissão, a implementação, os alertas, as verificações e parte da rastreabilidade.
Quando aumenta o número de certificados ou a complexidade da infraestrutura, uma plataforma de Certificate Lifecycle Management (CLM) permite centralizar estes processos e gerir todo o ciclo de vida a partir de um único ambiente.
O objetivo não deve ser automatizar por automatizar.
Deve ser reduzir aquelas intervenções manuais que, com ciclos de 100 dias e posteriormente de 47 dias, terão de se repetir cada vez mais.
Implementar um CLM não tem de ser feito de uma só vez
Uma empresa não precisa de automatizar todos os seus certificados no mesmo dia.
Na verdade, uma implementação progressiva permite muitas vezes compreender melhor a infraestrutura e identificar primeiro os processos mais problemáticos.
Pode começar pelos certificados associados a serviços críticos, pelos que exigem mais trabalho manual ou pelos que estão implementados em vários sistemas.
Depois, podem ser incorporados progressivamente outros ambientes.
Esta abordagem também permite rever os procedimentos internos antes de os automatizar.
Porque automatizar um processo mal definido não resolve necessariamente o problema.
Primeiro convém saber que certificados existem, quem os gere e como deve funcionar o seu ciclo de vida.
Depois torna-se muito mais simples decidir que parte vale a pena automatizar.
Março de 2027 não deve ser a data para começar a preparar-se
A mudança para certificados de 100 dias tem uma data concreta, mas a preparação deve começar antes.
Uma empresa pode aproveitar os próximos meses para rever o seu inventário, identificar processos manuais, verificar como validar os seus domínios, detetar certificados implementados em vários ambientes e definir responsabilidades.
Também pode realizar testes de automatização numa parte da infraestrutura antes de os alargar ao restante ambiente.
Isto permite chegar à mudança com processos já testados.
E existe outra razão para não encarar esta alteração como uma adaptação pontual.
Os 100 dias não são o fim do processo.
A partir de 15 de março de 2029, os certificados TLS públicos terão uma validade máxima de 47 dias e a reutilização das validações de domínio e IP ficará limitada a 10 dias.
Por isso, adaptar hoje os processos apenas para suportar certificados de 100 dias pode não ser suficiente.
Faz mais sentido construir um modelo de gestão preparado para continuar a reduzir a intervenção manual à medida que os ciclos continuam a diminuir.
Preparar-se agora evitará trabalhar sob pressão mais tarde
A redução da vida útil dos certificados SSL/TLS procura fazer com que a informação e as chaves utilizadas permaneçam válidas durante menos tempo e que as alterações possam ser propagadas mais rapidamente.
Mas, para as empresas, também implica uma consequência muito prática: haverá menos margem para gerir os certificados como uma tarefa ocasional.
O próximo passo não deve ser simplesmente adicionar mais lembretes ao calendário.
Deve ser rever todo o processo.
Inventário, responsáveis, validações, renovações, implementações, documentação e automatização devem ser analisados como partes de um mesmo ciclo.
Na Entorno Digital, ferramentas de gestão do ciclo de vida como o CertGuardian permitem centralizar e automatizar parte destes processos quando o volume ou a complexidade da infraestrutura fazem com que a gestão manual comece a deixar de ser sustentável.
Mas a ferramenta é apenas uma parte da preparação.
O mais importante antes de março de 2027 é que a empresa saiba que certificados tem, como os gere e o que deve mudar para poder fazê-lo com muito maior frequência.