Certificados SSL/TLS de 100 días: qué debería preparar tu empresa antes de marzo de 2027
4 de noviembre de 2026 | Jordi Genescà Prat
Certificados SSLCertGuardian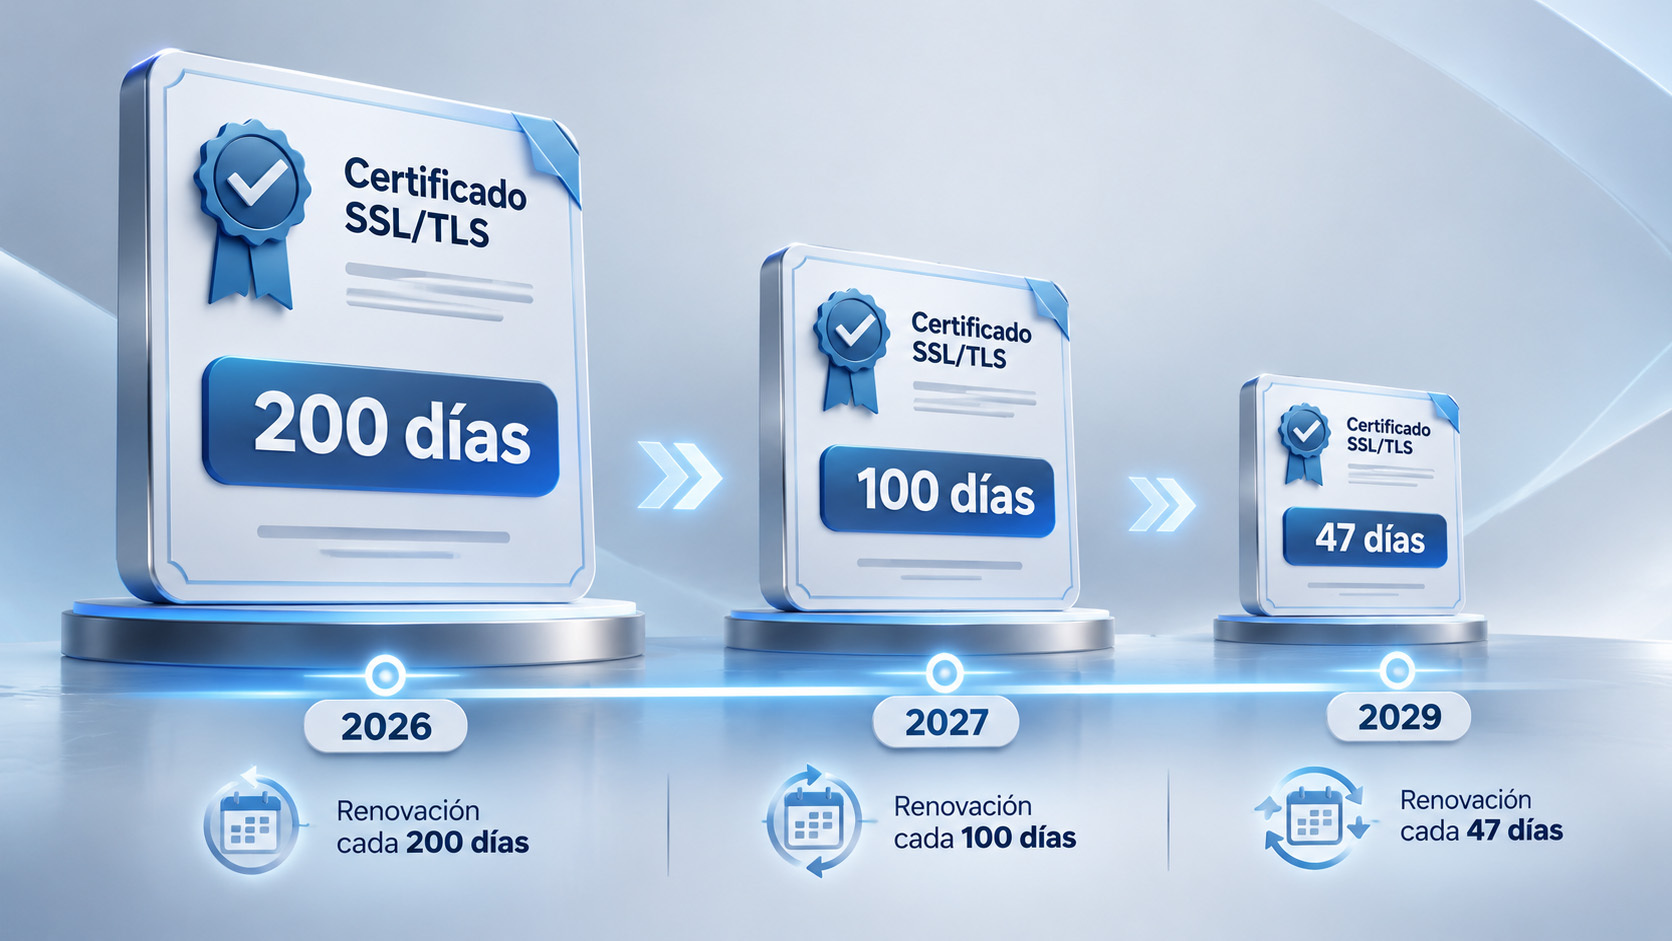
La reducción de la vida útil de los certificados SSL/TLS ya no es un cambio futuro.
Desde el 15 de marzo de 2026, los certificados TLS públicos pueden tener una validez máxima de 200 días. Y el siguiente cambio llegará pronto: a partir del 15 de marzo de 2027, la validez máxima se reducirá a 100 días. Más adelante, en marzo de 2029, el límite volverá a bajar hasta los 47 días.
Para las empresas, esto significa algo más que renovar certificados con mayor frecuencia.
Significa revisar cómo se identifican, quién los gestiona, cómo se validan los dominios, dónde están instalados y qué procesos dependen todavía de recordatorios, hojas de cálculo o intervenciones manuales.
El objetivo no debería ser llegar a marzo de 2027 y empezar a renovar de forma automática.
Debería ser aprovechar los próximos meses para comprobar si el modelo actual de gestión podrá funcionar cuando los ciclos sean mucho más cortos.
Pasar de 200 a 100 días cambia el ritmo de trabajo
Un certificado con una vigencia máxima de 100 días obliga a repetir el ciclo de emisión y renovación con mucha más frecuencia.
En términos prácticos, ya no estamos hablando de una tarea que puede aparecer una o dos veces al año.
Cada certificado deberá renovarse varias veces durante ese mismo periodo.
Y cuando una empresa gestiona diferentes dominios, subdominios, aplicaciones, APIs, servidores o servicios internos, ese aumento de frecuencia se multiplica rápidamente.
El problema no está necesariamente en renovar un certificado.
El problema está en repetir correctamente todo el proceso decenas o cientos de veces: solicitarlo, completar las validaciones necesarias, emitirlo, instalarlo donde corresponda, comprobar que funciona y mantener la trazabilidad sobre lo que se ha hecho.
Con ciclos más cortos, cualquier ineficiencia que hoy resulta manejable empieza a repetirse con mucha más frecuencia.
El primer paso debería ser saber qué certificados existen
Antes de pensar en automatizar, conviene responder a una pregunta aparentemente sencilla:
¿Sabemos exactamente qué certificados SSL/TLS utiliza la empresa?
En organizaciones pequeñas, la respuesta puede parecer evidente.
Pero, a medida que crece la infraestructura, es frecuente que aparezcan certificados asociados a diferentes webs, aplicaciones, APIs, balanceadores, entornos cloud, servidores internos o servicios administrados por proveedores externos.
Algunos pueden estar perfectamente documentados. Otros pueden depender del conocimiento de una persona concreta.
Y es posible que otros se hayan instalado hace meses sin quedar incorporados a ningún inventario centralizado.
Reducir la vida útil de los certificados aumenta la importancia de disponer de ese inventario.
No basta con conocer los certificados principales de la web corporativa. Conviene identificar también dónde están instalados, qué dominios protegen, qué autoridad certificadora los ha emitido, cuándo caducan y qué servicio podría verse afectado si no se renuevan correctamente.
Un certificado que no está localizado difícilmente puede gestionarse de forma eficiente.
Los procesos manuales que hoy funcionan deberían revisarse ahora
Cuando una empresa gestiona pocos certificados y su infraestructura apenas cambia, un recordatorio de calendario, una hoja de cálculo o incluso una renovación completamente manual pueden seguir siendo soluciones válidas.
El problema aparece cuando esos mismos procedimientos, que hasta ahora podían ejecutarse de forma puntual y relativamente controlada, tienen que repetirse cada pocos meses para un número creciente de certificados y en infraestructuras cada vez más complejas.
A medida que aumenta la frecuencia de las renovaciones, también aumenta la dependencia de que cada paso se ejecute correctamente y en el momento adecuado. Un proceso que funciona mientras depende de unas pocas intervenciones al año puede dejar de ser sostenible cuando requiere una atención mucho más recurrente, especialmente si participan varias personas, departamentos o proveedores.
Por eso, antes de que entren en vigor los certificados de 100 días, conviene revisar cómo respondería el proceso actual ante situaciones habituales como estas:
- ¿Qué ocurre si la persona responsable está de vacaciones?
- ¿Quién comprueba que el certificado se ha instalado correctamente en todos los servidores?
- ¿Qué pasa si una renovación requiere una validación que nadie había previsto?
- ¿Existe algún sistema que avise si el nuevo certificado no se ha desplegado en uno de los entornos?
- ¿Queda constancia de cuándo se realizó el cambio?
La reducción de la validez no convierte automáticamente todos los procesos manuales en incorrectos, ya que, en determinados entornos, pueden seguir siendo perfectamente razonables. Sin embargo, sí obliga a evaluar si esos procesos continuarán siendo sostenibles cuando deban ejecutarse con mucha más frecuencia y con menos margen para reaccionar ante un error o una incidencia.
Las validaciones de dominio también entran en el nuevo ritmo
La reducción a 100 días no afecta únicamente al periodo máximo de validez del certificado.
A partir del 15 de marzo de 2027, el periodo máximo durante el cual una autoridad certificadora podrá reutilizar una validación previa de dominio o dirección IP también será de 100 días. En marzo de 2029, ese periodo se reducirá todavía más, hasta 10 días.
Este punto es especialmente importante porque la renovación de un certificado no consiste siempre únicamente en generar uno nuevo.
Dependiendo del proceso y de la autoridad certificadora, puede ser necesario volver a demostrar el control sobre el dominio.
Por eso, conviene revisar cómo se realizan actualmente estas validaciones.
Si dependen de correos enviados a determinadas cuentas, modificaciones manuales de DNS o intervenciones de diferentes departamentos, un aumento de su frecuencia puede añadir fricción al proceso.
Los mecanismos automatizados de validación de dominio adquieren aquí mucho más valor.
No solo reducen el trabajo repetitivo. También disminuyen el número de pasos manuales que pueden retrasar una renovación.
La documentación pasa de ser recomendable a ser mucho más importante
Las infraestructuras cambian. Se incorporan nuevos servicios, se sustituyen servidores, aparecen nuevos dominios y cambian los proveedores.
Si la documentación no evoluciona al mismo ritmo, el inventario de certificados termina quedándose desactualizado.
Con renovaciones más frecuentes, trabajar con información incompleta supone un riesgo mayor.
La documentación debería permitir conocer al menos:
- qué certificados están activos;
- qué dominios y servicios protegen;
- dónde están instalados;
- quién es responsable de ellos;
- cómo se realizan las validaciones;
- cómo se renuevan;
- cómo se despliegan;
- qué dependencias existen;
- qué procedimiento debe seguirse si algo falla.
No es necesario convertir cada renovación en un proceso burocrático.
Precisamente lo contrario.
Una documentación clara permite reducir dependencias personales y facilitar que los procesos se ejecuten de forma consistente.
La automatización debería plantearse antes de que sea imprescindible
La reducción progresiva de la vida útil de los certificados está empujando la gestión SSL/TLS hacia modelos cada vez más automatizados.
Eso significa que la mayoría de las empresas necesitan implementar rápidamente un modelo automatizado.
Conviene identificar qué tareas repetitivas pueden automatizarse.
La renovación es solo una de ellas.
También pueden automatizarse el descubrimiento de certificados, las validaciones, la emisión, el despliegue, las alertas, las comprobaciones y parte de la trazabilidad.
Cuando aumenta el número de certificados o la complejidad de la infraestructura, una plataforma de Certificate Lifecycle Management (CLM) permite centralizar estos procesos y gestionar el ciclo de vida completo desde un único entorno.
El objetivo no debería ser automatizar por automatizar.
Debería ser reducir aquellas intervenciones manuales que, con ciclos de 100 días y posteriormente de 47 días, tendrán que repetirse cada vez más.
Implantar un CLM no tiene por qué hacerse de golpe
Una empresa no necesita automatizar todos sus certificados el mismo día.
De hecho, una implantación progresiva suele permitir entender mejor la infraestructura y detectar primero los procesos más problemáticos.
Puede empezar por los certificados asociados a servicios críticos, aquellos que requieren más trabajo manual o los que están desplegados en varios sistemas.
Después, pueden incorporarse progresivamente otros entornos.
Este planteamiento también permite revisar los procedimientos internos antes de automatizarlos.
Porque automatizar un proceso mal definido no necesariamente soluciona el problema.
Primero conviene saber qué certificados existen, quién los gestiona y cómo debería funcionar su ciclo de vida.
Después resulta mucho más sencillo decidir qué parte merece la pena automatizar.
Marzo de 2027 no debería ser la fecha para empezar a prepararse
El cambio a certificados de 100 días tiene una fecha concreta, pero la preparación debería empezar antes.
Una empresa puede aprovechar los próximos meses para revisar su inventario, identificar procesos manuales, comprobar cómo validar sus dominios, detectar certificados desplegados en varios entornos y definir responsabilidades.
También puede realizar pruebas de automatización en una parte de la infraestructura antes de extenderlas al resto.
Esto permite llegar al cambio con procesos ya probados.
Y hay otro motivo para no plantearlo como una adaptación puntual.
Los 100 días no son el final del proceso.
Desde el 15 de marzo de 2029, los certificados TLS públicos tendrán una validez máxima de 47 días y la reutilización de las validaciones de dominio e IP quedará limitada a 10 días.
Por eso, adaptar hoy los procesos únicamente para soportar certificados de 100 días puede quedarse corto.
Tiene más sentido construir un modelo de gestión preparado para seguir reduciendo la intervención manual a medida que los ciclos continúan reduciéndose.
Prepararse ahora evitará trabajar con urgencia después
La reducción de la vida útil de los certificados SSL/TLS persigue que la información y las claves utilizadas permanezcan menos tiempo vigentes y que los cambios puedan propagarse con mayor rapidez.
Pero, para las empresas, también implica una consecuencia muy práctica: habrá menos margen para gestionar los certificados como una tarea ocasional.
El próximo paso no debería ser simplemente añadir más recordatorios al calendario.
Debería ser revisar el proceso completo.
Inventario, responsables, validaciones, renovaciones, despliegues, documentación y automatización deberían analizarse como partes de un mismo ciclo.
En Entorno Digital, herramientas de gestión del ciclo de vida como CertGuardian permiten centralizar y automatizar parte de estos procesos cuando el volumen o la complejidad de la infraestructura hacen que la gestión manual empiece a dejar de ser sostenible.
Pero la herramienta es solo una parte de la preparación.
Lo más importante antes de marzo de 2027 es que la empresa sepa qué certificados tiene, cómo los gestiona y qué debe cambiar para poder hacerlo con mucha más frecuencia.