Certificats SSL/TLS de 100 dies: què hauria de preparar la teva empresa abans del març de 2027
4 de novembre de 2026 | Jordi Genescà Prat
Certificados SSLCertGuardian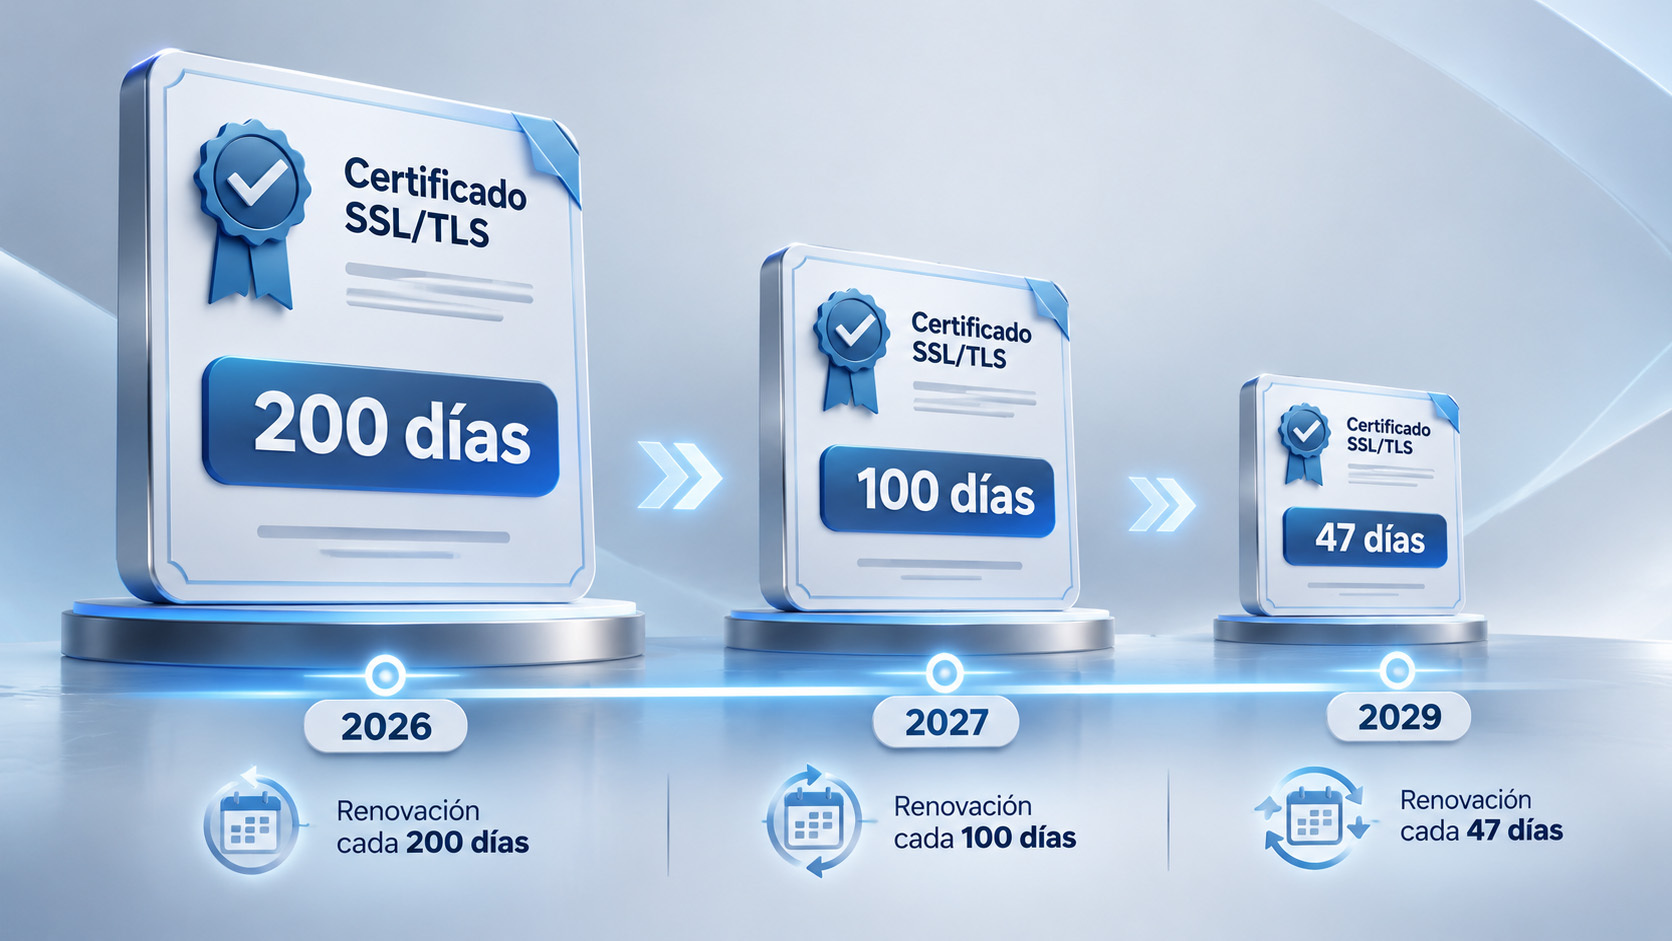
La reducció de la vida útil dels certificats SSL/TLS ja no és un canvi futur.
Des del 15 de març de 2026, els certificats TLS públics poden tenir una validesa màxima de 200 dies. I el següent canvi arribarà aviat: a partir del 15 de març de 2027, la validesa màxima es reduirà a 100 dies. Més endavant, el març de 2029, el límit tornarà a baixar fins als 47 dies.
Per a les empreses, això significa alguna cosa més que renovar certificats amb més freqüència.
Significa revisar com s’identifiquen, qui els gestiona, com es validen els dominis, on estan instal·lats i quins processos encara depenen de recordatoris, fulls de càlcul o intervencions manuals.
L’objectiu no hauria de ser arribar al març de 2027 i començar a renovar de manera automàtica.
Hauria de ser aprofitar els pròxims mesos per comprovar si el model actual de gestió podrà funcionar quan els cicles siguin molt més curts.
Passar de 200 a 100 dies canvia el ritme de treball
Un certificat amb una vigència màxima de 100 dies obliga a repetir el cicle d’emissió i renovació amb molta més freqüència.
En termes pràctics, ja no estem parlant d’una tasca que pot aparèixer una o dues vegades l’any.
Cada certificat s’haurà de renovar diverses vegades durant aquest mateix període.
I quan una empresa gestiona diferents dominis, subdominis, aplicacions, APIs, servidors o serveis interns, aquest augment de freqüència es multiplica ràpidament.
El problema no és necessàriament renovar un certificat.
El problema és repetir correctament tot el procés desenes o centenars de vegades: sol·licitar-lo, completar les validacions necessàries, emetre’l, instal·lar-lo on correspongui, comprovar que funciona i mantenir la traçabilitat del que s’ha fet.
Amb cicles més curts, qualsevol ineficiència que avui resulta assumible comença a repetir-se amb molta més freqüència.
El primer pas hauria de ser saber quins certificats existeixen
Abans de pensar a automatitzar, convé respondre una pregunta aparentment senzilla:
Sabem exactament quins certificats SSL/TLS utilitza l’empresa?
En organitzacions petites, la resposta pot semblar evident.
Però, a mesura que creix la infraestructura, és freqüent que apareguin certificats associats a diferents webs, aplicacions, APIs, balancejadors, entorns cloud, servidors interns o serveis administrats per proveïdors externs.
Alguns poden estar perfectament documentats. D’altres poden dependre del coneixement d’una persona concreta.
I és possible que d’altres s’hagin instal·lat fa mesos sense quedar incorporats a cap inventari centralitzat.
Reduir la vida útil dels certificats augmenta la importància de disposar d’aquest inventari.
No n’hi ha prou amb conèixer els certificats principals de la web corporativa. També convé identificar on estan instal·lats, quins dominis protegeixen, quina autoritat certificadora els ha emès, quan caduquen i quin servei es podria veure afectat si no es renoven correctament.
Un certificat que no està localitzat difícilment es pot gestionar de manera eficient.
Els processos manuals que avui funcionen s’haurien de revisar ara
Quan una empresa gestiona pocs certificats i la seva infraestructura gairebé no canvia, un recordatori de calendari, un full de càlcul o fins i tot una renovació completament manual poden continuar sent solucions vàlides.
El problema apareix quan aquests mateixos procediments, que fins ara es podien executar de manera puntual i relativament controlada, s’han de repetir cada pocs mesos per a un nombre creixent de certificats i en infraestructures cada vegada més complexes.
A mesura que augmenta la freqüència de les renovacions, també augmenta la dependència que cada pas s’executi correctament i en el moment adequat. Un procés que funciona mentre depèn d’unes poques intervencions l’any pot deixar de ser sostenible quan requereix una atenció molt més recurrent, especialment si hi participen diverses persones, departaments o proveïdors.
Per això, abans que entrin en vigor els certificats de 100 dies, convé revisar com respondria el procés actual davant de situacions habituals com aquestes:
- Què passa si la persona responsable està de vacances?
- Qui comprova que el certificat s’ha instal·lat correctament a tots els servidors?
- Què passa si una renovació requereix una validació que ningú havia previst?
- Hi ha algun sistema que avisi si el nou certificat no s’ha desplegat en un dels entorns?
- Queda constància de quan es va fer el canvi?
La reducció de la validesa no converteix automàticament tots els processos manuals en incorrectes, ja que, en determinats entorns, poden continuar sent perfectament raonables. Tanmateix, sí que obliga a avaluar si aquests processos continuaran sent sostenibles quan s’hagin d’executar amb molta més freqüència i amb menys marge per reaccionar davant d’un error o una incidència.
Les validacions de domini també entren en el nou ritme
La reducció a 100 dies no afecta únicament el període màxim de validesa del certificat.
A partir del 15 de març de 2027, el període màxim durant el qual una autoritat certificadora podrà reutilitzar una validació prèvia de domini o adreça IP també serà de 100 dies. El març de 2029, aquest període es reduirà encara més, fins als 10 dies.
Aquest punt és especialment important perquè la renovació d’un certificat no consisteix sempre únicament a generar-ne un de nou.
Depenent del procés i de l’autoritat certificadora, pot ser necessari tornar a demostrar el control sobre el domini.
Per això, convé revisar com es fan actualment aquestes validacions.
Si depenen de correus enviats a determinats comptes, modificacions manuals de DNS o intervencions de diferents departaments, un augment de la seva freqüència pot afegir fricció al procés.
Els mecanismes automatitzats de validació de domini adquireixen aquí molt més valor.
No només redueixen el treball repetitiu. També disminueixen el nombre de passos manuals que poden retardar una renovació.
La documentació passa de ser recomanable a ser molt més important
Les infraestructures canvien. S’incorporen nous serveis, se substitueixen servidors, apareixen nous dominis i canvien els proveïdors.
Si la documentació no evoluciona al mateix ritme, l’inventari de certificats acaba quedant desactualitzat.
Amb renovacions més freqüents, treballar amb informació incompleta suposa un risc més gran.
La documentació hauria de permetre conèixer, com a mínim:
- quins certificats estan actius;
- quins dominis i serveis protegeixen;
- on estan instal·lats;
- qui n’és responsable;
- com es fan les validacions;
- com es renoven;
- com es despleguen;
- quines dependències existeixen;
- quin procediment s’ha de seguir si alguna cosa falla.
No cal convertir cada renovació en un procés burocràtic.
Precisament al contrari.
Una documentació clara permet reduir dependències personals i facilitar que els processos s’executin de manera consistent.
L’automatització s’hauria de plantejar abans que sigui imprescindible
La reducció progressiva de la vida útil dels certificats està empenyent la gestió SSL/TLS cap a models cada vegada més automatitzats.
Això significa que la majoria de les empreses necessiten implementar ràpidament un model automatitzat.
Convé identificar quines tasques repetitives es poden automatitzar.
La renovació és només una d’elles.
També es poden automatitzar el descobriment de certificats, les validacions, l’emissió, el desplegament, les alertes, les comprovacions i part de la traçabilitat.
Quan augmenta el nombre de certificats o la complexitat de la infraestructura, una plataforma de Certificate Lifecycle Management (CLM) permet centralitzar aquests processos i gestionar el cicle de vida complet des d’un únic entorn.
L’objectiu no hauria de ser automatitzar per automatitzar.
Hauria de ser reduir aquelles intervencions manuals que, amb cicles de 100 dies i posteriorment de 47 dies, s’hauran de repetir cada vegada més.
Implantar un CLM no s’ha de fer necessàriament de cop
Una empresa no necessita automatitzar tots els seus certificats el mateix dia.
De fet, una implantació progressiva acostuma a permetre entendre millor la infraestructura i detectar primer els processos més problemàtics.
Es pot començar pels certificats associats a serveis crítics, aquells que requereixen més treball manual o els que estan desplegats en diversos sistemes.
Després, es poden incorporar progressivament altres entorns.
Aquest plantejament també permet revisar els procediments interns abans d’automatitzar-los.
Perquè automatitzar un procés mal definit no necessàriament resol el problema.
Primer convé saber quins certificats existeixen, qui els gestiona i com hauria de funcionar el seu cicle de vida.
Després resulta molt més senzill decidir quina part val la pena automatitzar.
Març de 2027 no hauria de ser la data per començar a preparar-se
El canvi a certificats de 100 dies té una data concreta, però la preparació hauria de començar abans.
Una empresa pot aprofitar els pròxims mesos per revisar el seu inventari, identificar processos manuals, comprovar com validar els seus dominis, detectar certificats desplegats en diversos entorns i definir responsabilitats.
També pot fer proves d’automatització en una part de la infraestructura abans d’estendre-les a la resta.
Això permet arribar al canvi amb processos ja provats.
I hi ha un altre motiu per no plantejar-ho com una adaptació puntual.
Els 100 dies no són el final del procés.
Des del 15 de març de 2029, els certificats TLS públics tindran una validesa màxima de 47 dies i la reutilització de les validacions de domini i IP quedarà limitada a 10 dies.
Per això, adaptar avui els processos únicament per suportar certificats de 100 dies pot quedar curt.
Té més sentit construir un model de gestió preparat per continuar reduint la intervenció manual a mesura que els cicles es continuïn reduint.
Preparar-se ara evitarà treballar amb urgència després
La reducció de la vida útil dels certificats SSL/TLS busca que la informació i les claus utilitzades es mantinguin vigents durant menys temps i que els canvis es puguin propagar amb més rapidesa.
Però, per a les empreses, també implica una conseqüència molt pràctica: hi haurà menys marge per gestionar els certificats com una tasca ocasional.
El pròxim pas no hauria de ser simplement afegir més recordatoris al calendari.
Hauria de ser revisar el procés complet.
Inventari, responsables, validacions, renovacions, desplegaments, documentació i automatització s’haurien d’analitzar com a parts d’un mateix cicle.
A Entorno Digital, eines de gestió del cicle de vida com CertGuardian permeten centralitzar i automatitzar part d’aquests processos quan el volum o la complexitat de la infraestructura fan que la gestió manual comenci a deixar de ser sostenible.
Però l’eina és només una part de la preparació.
El més important abans del març de 2027 és que l’empresa sàpiga quins certificats té, com els gestiona i què ha de canviar per poder fer-ho amb molta més freqüència.