Typosquatting: com una petita variació del teu domini pot posar en risc la teva marca
8 d’octubre de 2026 | Iñigo de las Heras Nuin
Protección de MarcaCiberseguretat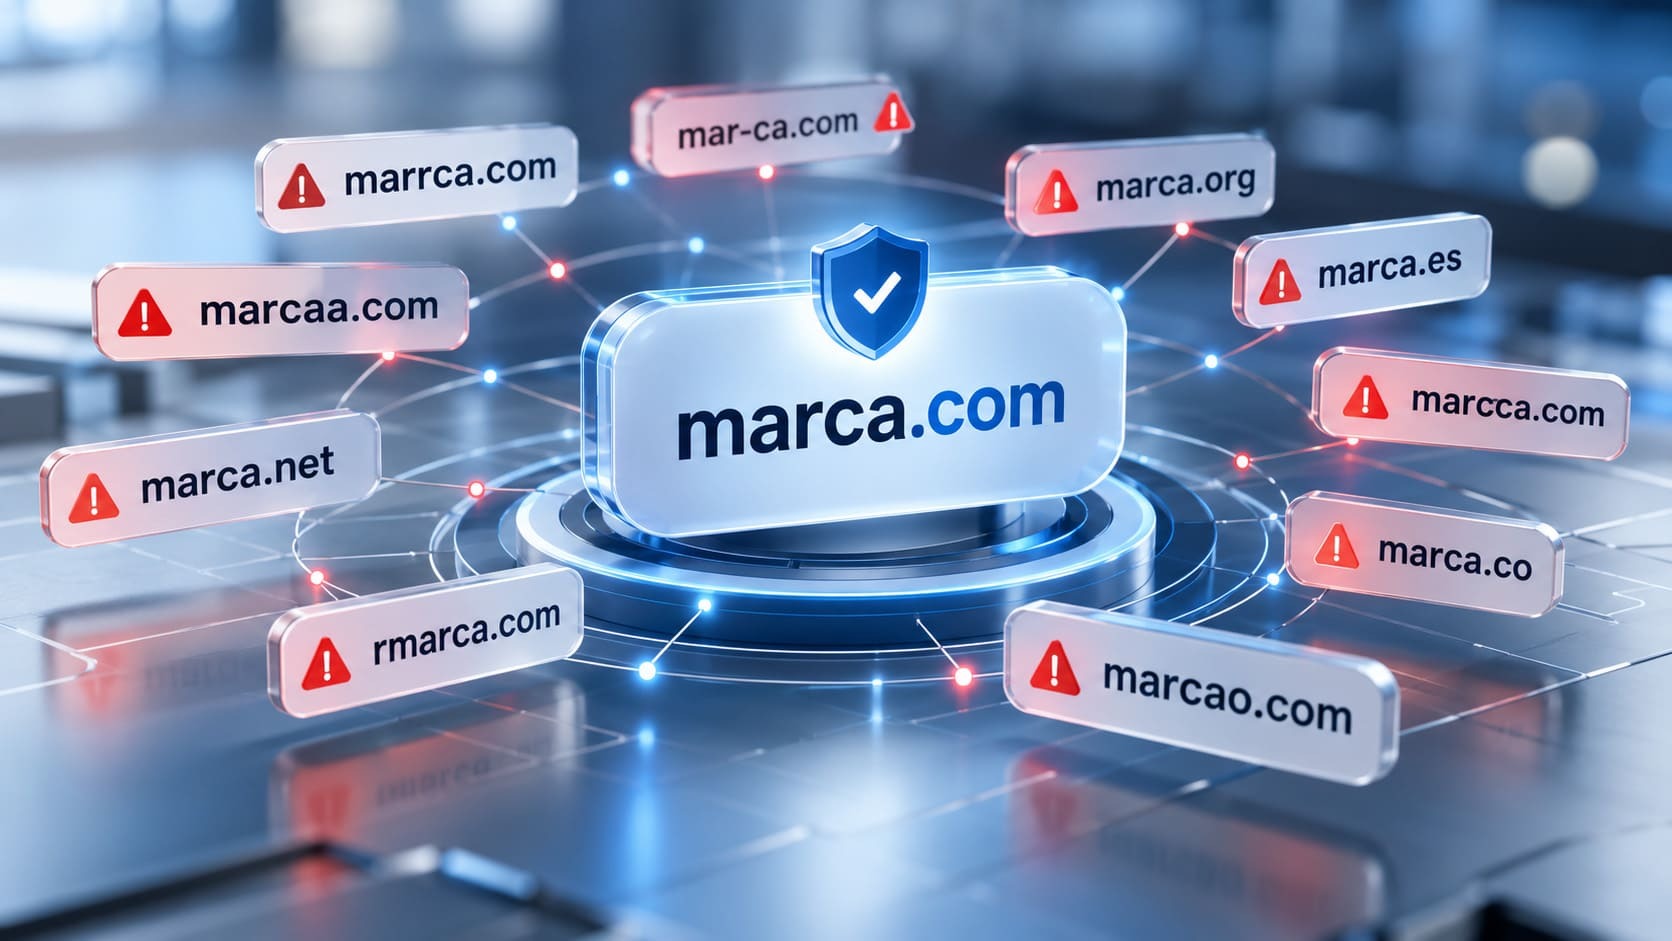
Escriure malament una adreça web sembla un error sense importància.
Una lletra de més, una tecla equivocada, un guionet que no hi hauria de ser o una extensió diferent. Normalment, l’usuari simplement corregeix l’error i continua navegant.
El problema apareix quan algú ha registrat prèviament aquell domini semblant a l’original.
En aquest cas, un petit error pot portar l’usuari a una web completament diferent que imita la identitat d’una empresa, intenta obtenir les seves credencials, mostra publicitat, redirigeix el trànsit cap a un altre servei o fins i tot s’utilitza per enviar correus que semblen procedir de la marca legítima.
Aquesta pràctica es coneix com a typosquatting i demostra per què protegir una marca a internet no consisteix únicament a registrar el seu domini principal.
Què és el typosquatting?
El typosquatting consisteix a registrar dominis que s’assemblen deliberadament al d’una empresa, marca o servei conegut aprofitant petites variacions que poden passar desapercebudes.
L’objectiu és beneficiar-se de la similitud entre tots dos dominis.
Per exemple, si una empresa utilitza empresa.com, un tercer podria intentar registrar variants construïdes a partir d’errors habituals en escriure el nom, lletres addicionals, guionets o canvis en l’extensió.
Per al propietari de la marca poden semblar dominis clarament diferents.
Per a un usuari que els veu ràpidament en un correu, un anunci, un missatge o des de la pantalla d’un mòbil, la diferència pot resultar molt menys evident.
I aquesta confusió és precisament el que fa que aquesta tècnica es pugui convertir en un problema de seguretat i de protecció de marca.
Un error tipogràfic pot ser suficient
Una de les tècniques més senzilles consisteix a anticipar errors habituals d’escriptura.
Quan utilitzem el teclat ràpidament és fàcil intercanviar dues lletres, ometre’n una, duplicar-la o prémer una tecla propera.
Un atacant pot registrar algunes d’aquestes variants esperant que els usuaris hi arribin per error.
Però el typosquatting no depèn únicament d’errors accidentals.
El domini també es pot utilitzar deliberadament en campanyes de phishing, missatges fraudulents o enllaços dissenyats perquè la persona no s’aturi a comprovar cada caràcter abans d’accedir-hi.
Com més coneguda sigui una marca i més gran sigui el volum d’usuaris que hi interactuen, més oportunitats poden existir per aprofitar aquest tipus de confusió.
Lletres duplicades, eliminades o intercanviades
Moltes variants utilitzades en typosquatting són extremadament senzilles.
Una lletra pot desaparèixer del nom original, aparèixer dues vegades o canviar de posició respecte de la següent.
També es poden utilitzar lletres properes al teclat per crear dominis que visualment continuen recordant molt el legítim.
El problema és que normalment no analitzem una adreça web caràcter per caràcter.
El nostre cervell reconeix el nom general de la marca i, si el domini sembla correcte a primera vista, és fàcil continuar navegant sense detectar la diferència.
Aquesta similitud adquireix encara més importància quan el domini apareix dins d’un enllaç de correu electrònic o quan es consulta des de dispositius mòbils, on hi ha menys espai per visualitzar l’adreça completa.
Un guionet també pot crear un domini diferent
Afegir un guionet és una altra manera senzilla de generar una variant.
Si una empresa utilitza nombremarca.com, algú podria registrar una versió com nombre-marca.com.
També s’hi poden afegir termes que donin aparença de legitimitat: paraules relacionades amb suport, clients, pagaments, accés, botiga o seguretat.
En aquests casos ja no estem necessàriament davant d’un simple error tipogràfic, però el principi és semblant: crear un domini prou proper a la identitat original perquè l’usuari hi confiï.
Per això, a l’hora d’analitzar possibles riscos al voltant d’una marca, no convé limitar-se exclusivament a les faltes d’ortografia més evidents.
Caràcters que semblen iguals també poden generar confusió
Hi ha casos encara més difícils de detectar visualment.
Determinats caràcters poden assemblar-se molt entre si segons la tipografia utilitzada. Una lletra es pot substituir per una altra visualment similar o fins i tot es poden utilitzar caràcters d’altres alfabets que, a simple vista, recorden caràcters llatins.
Aquest tipus de tècniques es coneixen habitualment com a atacs amb caràcters homògrafs.
Per a un usuari, el domini pot semblar pràcticament idèntic al legítim encara que tècnicament sigui diferent.
Aquest és un dels motius pels quals mirar ràpidament el nom d’una marca en una URL no sempre és suficient per determinar si realment som al seu web oficial.
Canviar l’extensió també pot crear una falsa sensació de legitimitat
La part situada després del nom també importa.
Una empresa pot operar principalment amb un .com, però això no impedeix que una altra persona registri el mateix nom sota una altra extensió disponible.
Depenent del context, un usuari pot interpretar aquell domini com una web alternativa, una versió internacional, una botiga o un servei específic de la mateixa companyia.
L’existència de centenars d’extensions diferents fa que sigui poc realista registrar qualsevol combinació possible al voltant d’una marca.
Per això, la protecció no consisteix necessàriament a acumular dominis.
Consisteix a identificar quines extensions i variacions presenten un risc real segons la notorietat de la marca, els mercats en què treballa, la seva activitat i la manera com els clients hi interactuen.
Per a què s’utilitza un domini semblant a l’original?
Registrar un domini similar no implica automàticament que existeixi una activitat fraudulenta.
Hi pot haver coincidències legítimes, especialment quan s’utilitzen termes genèrics o marques que contenen paraules comunes.
El risc apareix quan el domini intenta aprofitar deliberadament la identitat o la reputació d’una altra organització.
Un dels usos més coneguts és el phishing.
Un domini semblant pot allotjar una pàgina que imita una web real per intentar obtenir noms d’usuari, contrasenyes, informació bancària o qualsevol altra dada sensible.
Però hi ha altres possibilitats.
El domini pot redirigir els usuaris cap a una altra empresa, mostrar publicitat, intentar vendre productes falsificats, imitar una botiga oficial o utilitzar-se com a base per enviar correus fraudulents.
En altres casos, l’objectiu pot ser simplement captar part del trànsit que hauria d’haver arribat al domini autèntic.
El correu electrònic també forma part del risc
Una de les conseqüències més delicades del typosquatting apareix quan el domini s’utilitza per crear comptes de correu.
Una adreça basada en una variant visualment similar es pot utilitzar per fer-se passar per un proveïdor, un treballador, un departament financer o un responsable de l’empresa.
En una conversa llarga, una diferència mínima en el domini pot passar fàcilment desapercebuda.
Això permet utilitzar dominis semblants com a part d’atacs de suplantació dirigits a treballadors, clients, distribuïdors o proveïdors.
Per aquest motiu, la vigilància de dominis no hauria d’analitzar únicament si existeix una web publicada.
Un domini aparentment buit pot continuar sent útil per a activitats fraudulentes a través del correu o d’altres serveis.
Cal registrar totes les possibles variacions d’una marca?
Intentar registrar cada possible error ortogràfic, extensió i combinació imaginable rarament és una estratègia realista.
La quantitat de variants pot ser enorme.
A més, no totes presenten el mateix nivell de risc.
Una estratègia de protecció més raonable passa per identificar quines tenen una probabilitat més gran de generar confusió.
Per exemple, pot tenir sentit valorar errors tipogràfics especialment evidents, variants molt properes al domini principal, extensions rellevants per al mercat de l’empresa o combinacions que puguin resultar especialment atractives per a una campanya de suplantació.
El registre preventiu pot formar part d’aquesta estratègia, però no hauria de ser l’única mesura.
La monitorització permet detectar allò que no pots registrar
Encara que una empresa protegeixi les variants més importants del seu domini, sempre hi haurà combinacions que no estaran registrades.
Per això, l’altra part de l’estratègia consisteix a vigilar quins dominis apareixen al voltant de la marca.
Detectar un registre similar no significa necessàriament que calgui actuar immediatament.
Primer cal analitzar qui l’utilitza, per a què s’està utilitzant i si existeix realment un risc de confusió, frau o infracció.
La monitorització permet precisament fer aquest seguiment i detectar registres que podrien passar desapercebuts fins que un client, proveïdor o treballador trobi el problema.
Com abans s’identifica una possible amenaça, més marge hi ha per analitzar-la i decidir com actuar.
Protegir el domini principal és només el principi
Registrar el domini principal d’una empresa és imprescindible, però no evita que tercers registrin altres variants semblants.
El typosquatting aprofita precisament aquest espai situat al voltant de la marca: errors d’escriptura, petites modificacions, extensions alternatives o combinacions que semblen prou legítimes per generar confiança.
Per això, una estratègia de protecció de marca digital hauria de combinar diferents mesures.
Registrar preventivament els dominis més rellevants pot reduir determinats riscos, mentre que la monitorització permet detectar noves variants que apareguin amb el temps.
A Entorno Digital podem ajudar les empreses a analitzar la seva cartera de dominis, identificar variants que puguin representar un risc i monitoritzar possibles registres que intentin aprofitar-se de la seva identitat digital.
Perquè, a internet, una sola lletra pot separar el domini de la teva empresa d’una web creada per fer-se passar per ella.